2026년 10월 3일 토요일 발행
은행권 해킹, 유출도 있었고 차단도 있었다
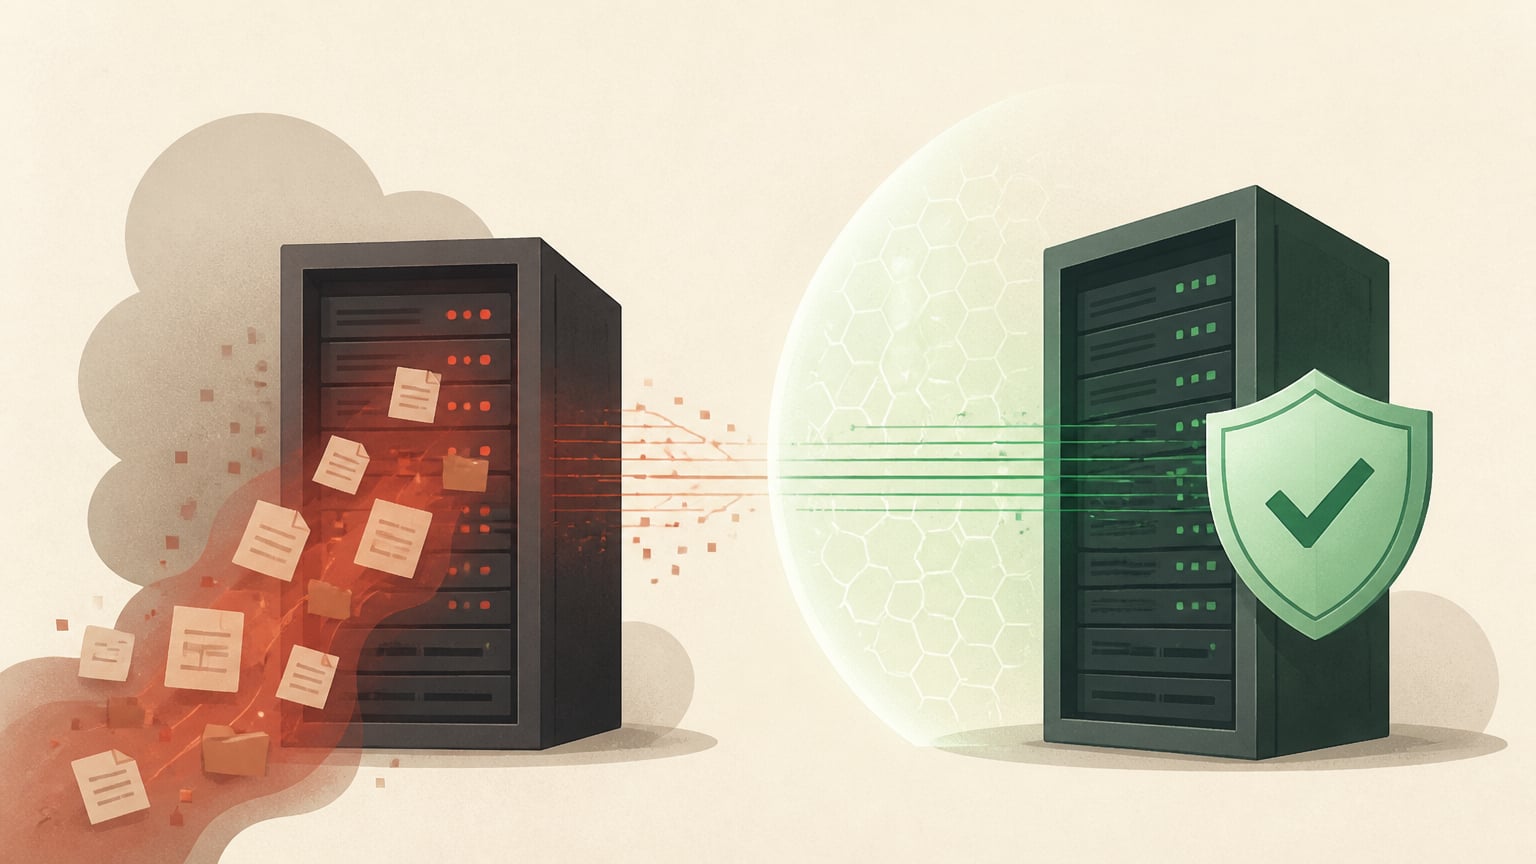
여러 은행에서 해킹 시도가 이어졌고, 침입 차단 여부에 따라 결과가 갈렸어요. 신한은행에서는 통신 전문 구조를 겨냥한 무단 해킹 사고로 약 2만5천명의 고객 정보 유출 대상이 나왔어요. KB국민은행에서는 외부 침입 사고로 고객 정보 100여건이 유출됐고, 하나은행에서도 고객 정보 유출이 확인됐어요.
BNK부산은행에서는 외주직원 11명의 신상 정보 11건이 유출됐어요. 반면 우리은행과 NH농협은행은 해킹 시도가 있었지만 자체 침입 방지 시스템이 작동해 2026년 10월 2일 기준 정보 유출은 파악되지 않았어요. 같은 해킹 시도라도 침입을 차단한 지점에 따라 고객·직원 정보 유출 여부가 달라진 사례예요.
이번 사고는 AI 시대 해킹 자동화가 현실화한 사례로도 설명됐어요. 다만 언급된 사고들은 핵심 금융거래 시스템 자체가 뚫린 사례는 아니에요.
체리 두 조각
1. 차단 범위 강화
보안 강화는 유출된 곳의 복구를 넘어, 공격을 어느 단계에서 막을 수 있는지 점검하는 데 무게를 둬요. 은행마다 정보 유출과 차단으로 결과가 갈렸고, 우리은행과 NH농협은행은 자체 침입 방지 시스템으로 공격을 막았어요.
2. 원인 검증
원인 검증은 ‘AI 해킹 자동화’라는 설명보다 해킹 주체와 침입 경로를 먼저 가리는 데 무게를 둬요. 이번 사고들에서 AI가 실제로 쓰였는지에 관한 공식 조사 결과가 제시되지 않아, 원인을 미리 좁히면 대응의 출발점도 달라질 수 있어요.