CISO
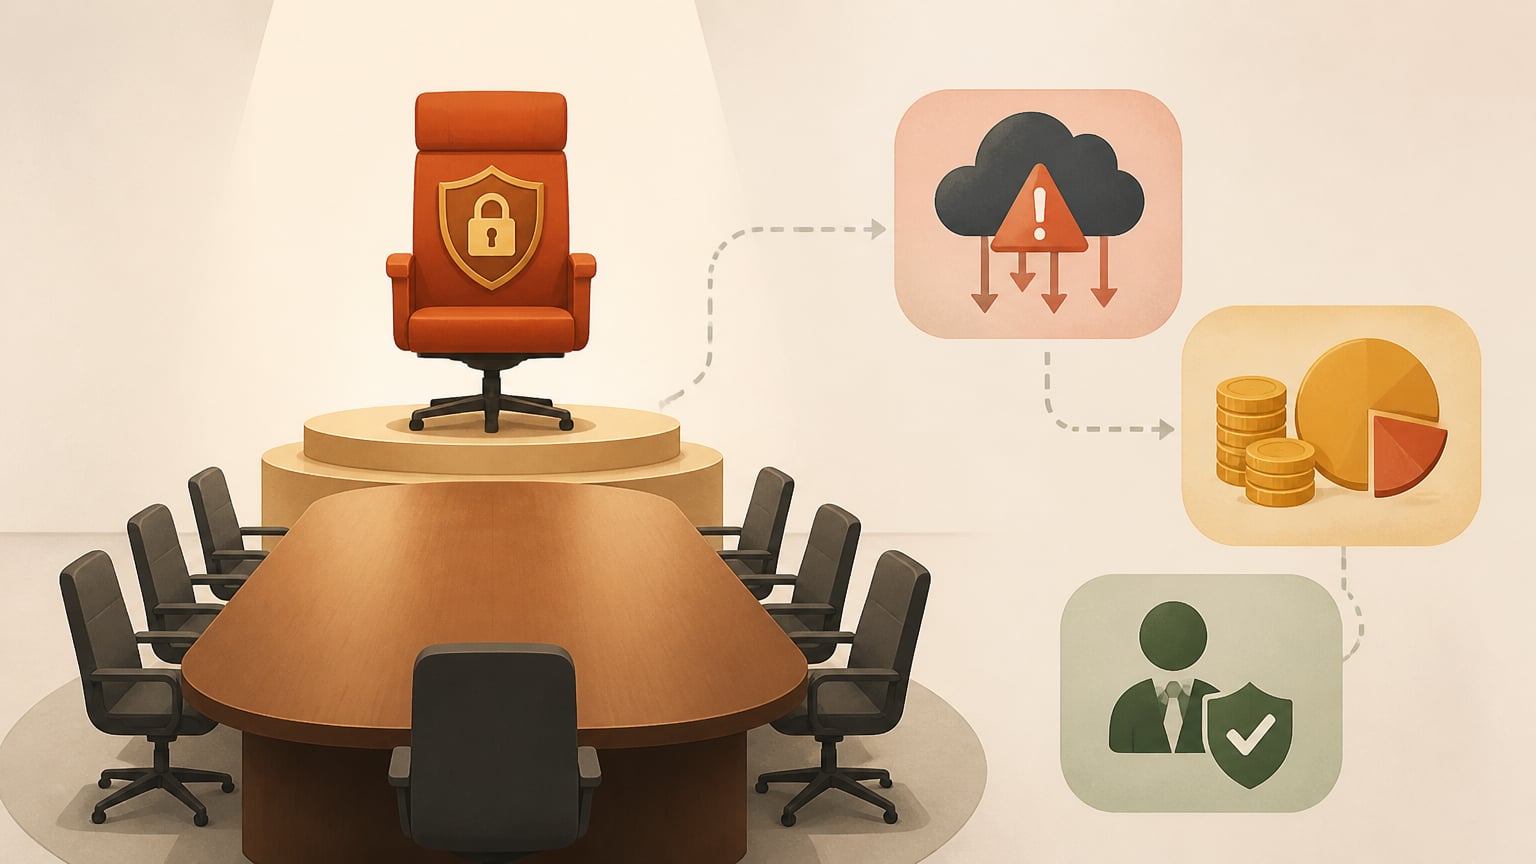
CISO는 조직의 정보보호 전략 수립과 보안 위험 관리, 사고 대응 체계의 운영을 총괄하는 최고정보보호책임자이다.
한 입에 정리하면
- 01경영진과 이사회에 보안 위험을 보고해요
- 02기술·인력·예산을 아우르는 보안 거버넌스를 구축해요
- 03침해사고 예방부터 대응·재발 방지까지 지휘해요
왜 나온 말일까요?
CISO는 사이버 공격, 개인정보 유출, 시스템 장애 등 정보보호 위험이 기업의 경영 리스크로 커지면서 중요해진 역할이에요. 보안 시스템을 운영하는 데 그치지 않고, 조직의 사업 환경과 법규를 고려해 보안 정책·투자 우선순위·대응 절차를 정하고 실행을 감독하죠. 독립적으로 위험을 평가하고 최고경영자나 이사회에 필요한 사항을 보고할 수 있는 권한과 책임 체계가 갖춰지는지가 실효성의 핵심이에요.
예를 들어
예를 들어 대규모 침해사고가 발생하면 CISO는 사고 대응 조직을 가동하고, 피해 범위와 원인을 파악하며, 관계 기관 신고·이용자 보호·보안 취약점 개선 등의 대응을 총괄할 수 있어요.
이 용어가 나온 이슈
체리픽이 기사 원문이 아닌 사실관계를 바탕으로 쉽게 풀어 쓴 정의예요. 원문은 각 카드의 "더 읽기"에서 확인할 수 있어요.
용어사전으로 돌아가기