제로데이 취약점
제로데이 취약점은 보안 공급사가 인지하거나 수정 패치를 제공하기 전에 공격자가 악용할 수 있는 소프트웨어·하드웨어의 보안 결함이다.
한 입에 정리하면
- 01공개·패치 전 공격에 노출될 수 있어요
- 02발견 사실과 악용 여부는 구분해야 해요
- 03패치 적용과 임시 완화 조치가 중요해요
왜 나온 말일까요?
‘제로데이’는 공급사가 취약점을 인지한 뒤 대응할 시간이 사실상 0일이라는 뜻에서 나온 표현이에요. 취약점이 비공개 상태이거나 패치가 배포되기 전에도 공격자는 이를 이용해 권한 탈취, 정보 유출, 악성코드 설치 등을 시도할 수 있어요. 다만 모든 제로데이 취약점이 실제 공격으로 이어지는 것은 아니며, 공개된 뒤 신속한 업데이트와 보안 권고 이행으로 위험을 낮출 수 있어요.
예를 들어
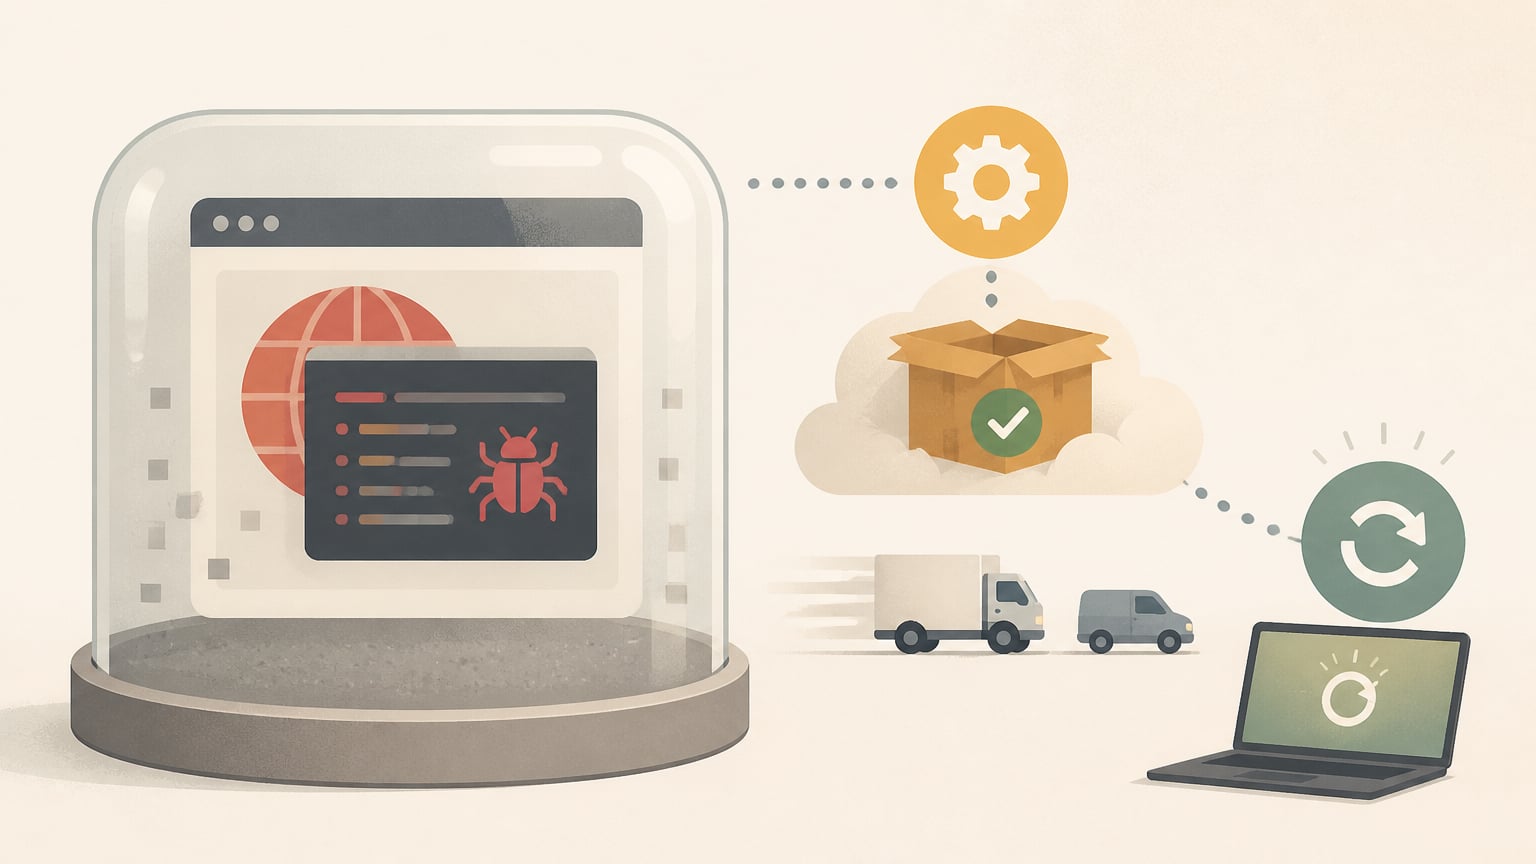
브라우저의 알려지지 않은 결함을 이용한 악성 웹페이지가 사용자의 기기에서 코드를 실행하려 시도하고, 공급사가 이를 인지해 보안 업데이트를 내놓기 전까지의 위험이 대표적인 사례예요.
이 용어가 나온 이슈
체리픽이 기사 원문이 아닌 사실관계를 바탕으로 쉽게 풀어 쓴 정의예요. 원문은 각 카드의 "더 읽기"에서 확인할 수 있어요.
용어사전으로 돌아가기