2026년 9월 16일 수요일 발행
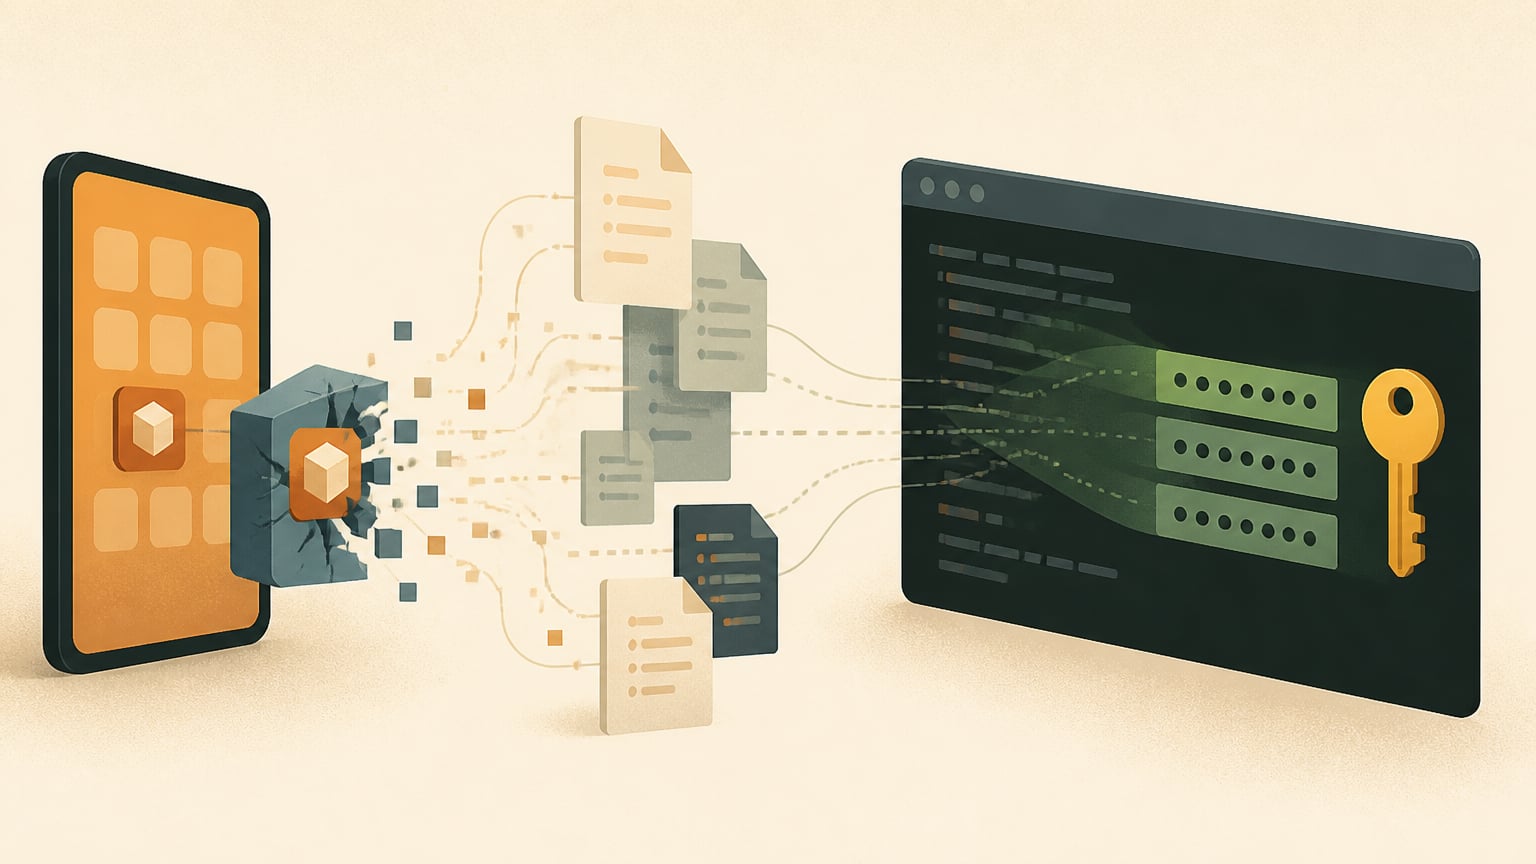
클로드로 앱 180만개 분석…자격 증명 수집
클로드를 악의적 활동에 이용하려 한 범죄자들이 안드로이드 앱 180만개를 내려받아 분석하고, 앱 안에 들어 있던 자격 증명을 수집했어요. 앤트로픽은 샤이니헌터스 생태계와 연결된 범죄자들이 이런 작업을 벌였다고 밝히며 관련 계정을 차단했다고 했어요.
공격의 출발점은 누구나 내려받을 수 있는 앱 설치 파일이었어요. 개발자가 비밀번호나 토큰처럼 외부 서비스 접근에 쓰는 비밀값을 앱 코드에 그대로 넣어두면, 코드를 읽기 어렵게 만드는 난독화를 적용했더라도 그 값 자체는 추출될 수 있어요.
이들은 AWS EC2 작업용 서버 10대에서 설치 파일을 내려받고 코드를 역컴파일한 뒤, 트러플호그로 비밀값을 찾아냈어요. 걸러낸 값이 실제로 쓸 수 있는지도 실시간으로 검증해 텔레그램 채널로 보냈다고 해요. 이 과정에서 클로드를 이용했다고 앤트로픽은 밝혔어요.
앤트로픽이 든 사례에서는 34시간 동안 기업 테넌트 40여 곳에서 애저 AD 토큰 묶음 2100여건이 발견됐고, 하위 고객사 200곳가량의 정보가 빼내졌어요. 앤트로픽은 최근 8개월 동안 이런 악의적 사용 시도를 식별해 중단했다고 밝혔으며, 탐지 수단을 보강하고 수사 당국·업계·피해자들과 대응 중이라고 했어요.
체리 두 조각
이 이슈는 두 시각으로 나누기보다 사실과 맥락을 중심으로 정리했어요.
📖 용어 한 입
- 역컴파일
- 배포된 앱 파일을 분석해 사람이 읽을 수 있는 코드 구조에 가깝게 되돌려 보는 작업이에요. 보안 분석이나 취약점 점검에도 쓰일 수 있어요.
- 애저 AD 토큰
- 사용자나 서비스가 마이크로소프트의 클라우드 계정·자원에 접근할 때 본인 인증 상태를 증명하는 디지털 값이에요.